Pubblicare più dati del necessario non rende un concorso più trasparente: può rendere illecito il trattamento.
Autorità Garante per la protezione dei dati personali ha sanzionato un ministero per 20mila euro e un consiglio nazionale per 15mila euro in relazione alla gestione dei risultati del concorso.
Il Ministero aveva reso conoscibili anche i nominativi dei non ammessi all’orale. Il Consiglio aveva invece condiviso anticipatamente un elenco ricevuto da un componente della commissione, contenente anche annotazioni e commenti non ufficiali.
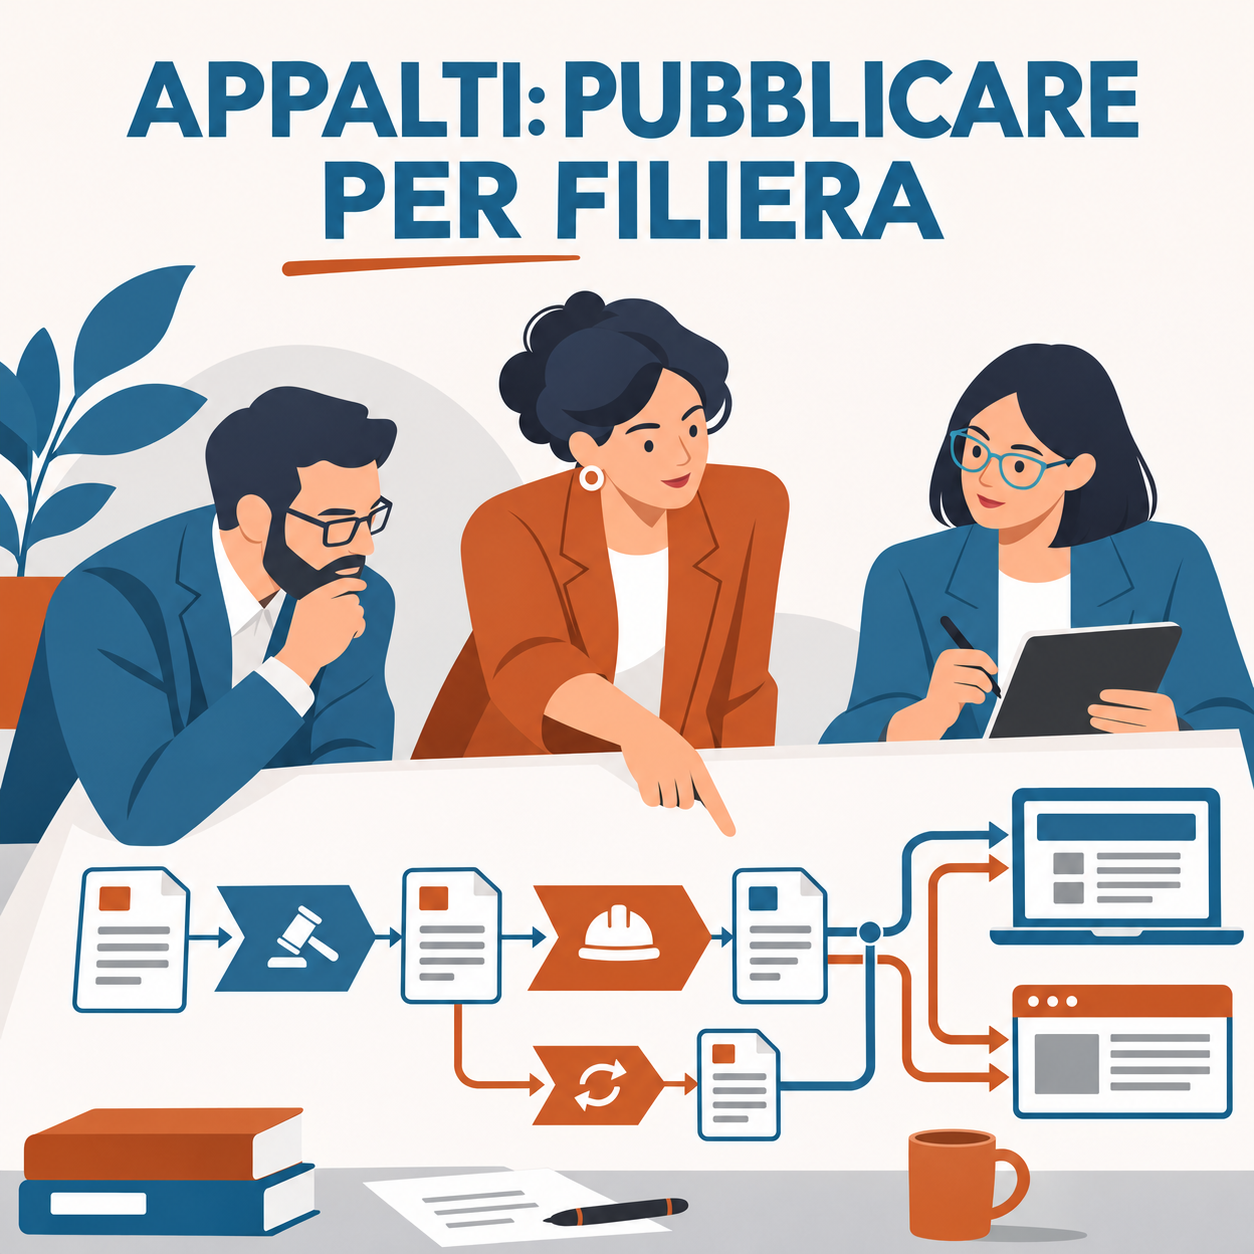
Il caso ribadisce un criterio utile per tutte le amministrazioni: base giuridica, destinatari e canale devono essere verificati per ogni fase della procedura.
La regola generale è quella della pubblicazione del nominativo dei soli vincitori della procedura.
Per uffici personale, commissioni, responsabili della pubblicazione e DPO è opportuno:
– stabilire prima della procedura quali dati pubblicare, comunicare nell’area riservata o conservare nel fascicolo;
– limitare la graduatoria pubblica ai dati effettivamente necessari;
– evitare la data di nascita, salvo esigenze come l’omonimia;
– mantenere risultati intermedi, punteggi e comunicazioni individuali nei canali ad accesso selettivo;
– impedire la circolazione di elenchi informali o non validati;
– controllare destinatari, allegati, metadati e durata della pubblicazione.
Non basta chiedersi se un dato sia corretto: occorre verificare se debba essere conoscibile, da chi e attraverso quale canale.
🔗 Fonti: Garante privacy – notizia del 6 novembre 2026 | Provvedimento n. 761/2026 | Provvedimento n. 762/2026