Una newsletter apparentemente innocua può comunicare al mittente molto più della semplice consegna del messaggio.
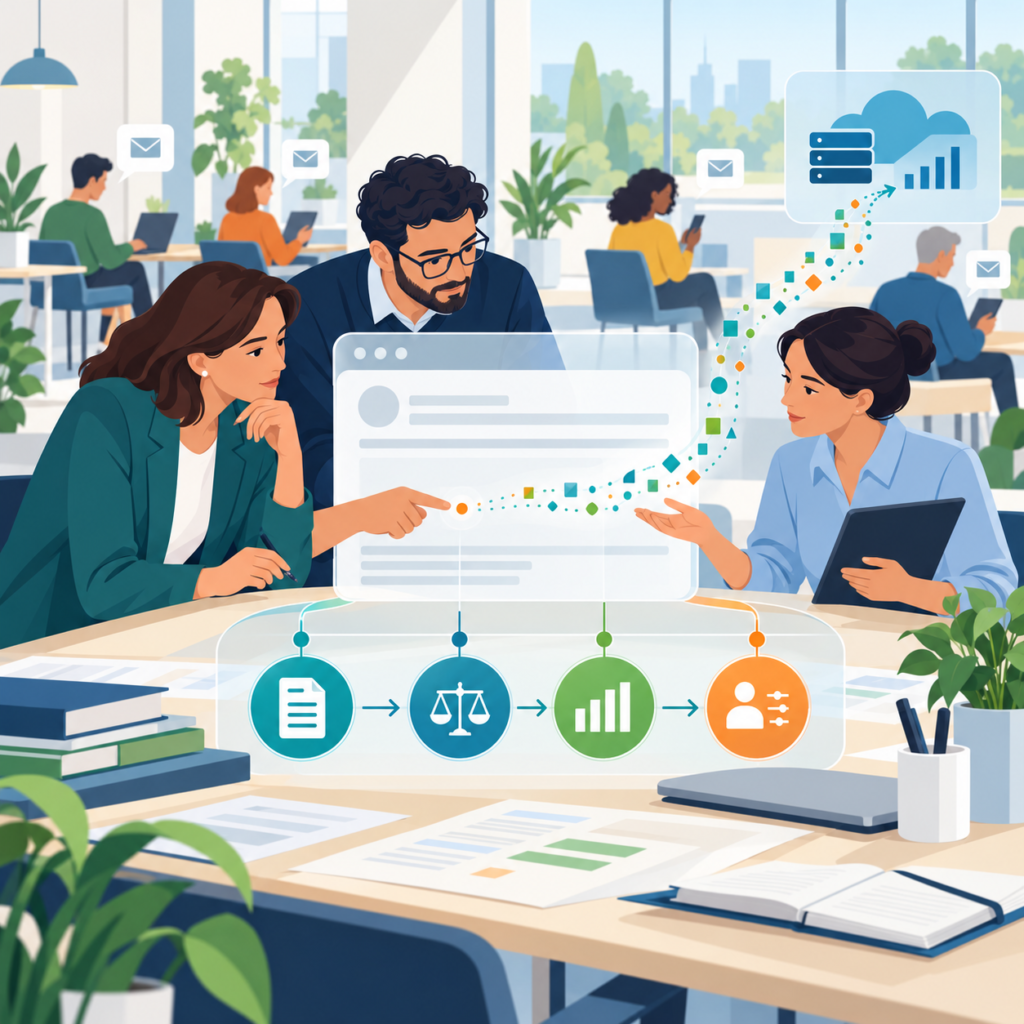
tracking pixel sono minuscole immagini, generalmente invisibili e ospitate su server remoti, inserite nelle e-mail. Quando il destinatario apre il messaggio, il caricamento dell’immagine può consentire di rilevare:
- l’avvenuta apertura dell’e-mail;
- l’indirizzo IP e il dispositivo utilizzato;
- il momento e la durata della consultazione;
- il numero delle aperture;
- le interazioni del singolo destinatario con la comunicazione.
Il 29 ottobre 2026 si è concluso il periodo di sei mesi concesso dal Garante per adeguarsi alle Linee guida approvate con il provvedimento n. 284 del 17 aprile 2026.
Le indicazioni riguardano anche le pubbliche amministrazioni e non soltanto le imprese che svolgono attività di marketing. I pixel possono infatti essere presenti in newsletter istituzionali, inviti a eventi, comunicazioni automatiche, messaggi transazionali e avvisi di servizio.
Il consenso non è sempre necessario, ma l’eccezione non è automatica.
L’articolo 122 del Codice privacy richiede, in linea generale, il consenso preventivo dell’utente.
Il consenso è necessario quando il pixel permette di osservare il comportamento del singolo destinatario, misurare il suo interesse, personalizzare le comunicazioni o ricavare informazioni utili alla profilazione.
Può invece non essere richiesto, tra gli altri casi:
- per statistiche realmente aggregate, quando non è possibile misurare il comportamento individuale;
- per finalità di sicurezza strettamente necessarie;
- per comunicazioni istituzionali o di servizio che l’ente è tenuto a inviare e delle quali sia effettivamente rilevante verificare la presa di conoscenza.
La natura istituzionale del mittente, da sola, non basta. L’amministrazione deve dimostrare la necessità del tracciamento e rispettare proporzionalità, minimizzazione e responsabilizzazione.
L’informativa resta comunque necessaria: il destinatario deve sapere preventivamente che il messaggio contiene strumenti di tracciamento, quali dati vengono raccolti, per quali finalità e da quali soggetti.
Quando il trattamento si fonda sul consenso, la revoca deve essere semplice e anche granulare: l’interessato deve poter continuare a ricevere le comunicazioni chiedendo che non contengano più pixel di tracciamento.
Cosa devono fare concretamente gli enti
DPO, RTD, uffici comunicazione e sistemi informativi dovrebbero:
- censire le piattaforme utilizzate per newsletter e invii massivi;
- verificare se il monitoraggio delle aperture sia attivo per impostazione predefinita;
- distinguere statistiche aggregate da tracciamenti riferibili al singolo destinatario;
- disattivare le funzionalità non necessarie o prive di un idoneo presupposto;
- aggiornare informative, registro dei trattamenti e procedure di raccolta e revoca del consenso;
- verificare ruoli e responsabilità di piattaforme, fornitori e altri soggetti coinvolti;
- riesaminare nomine ex articolo 28 GDPR, tempi di conservazione, subfornitori e trasferimenti di dati;
- documentare le ragioni che consentono l’eventuale utilizzo senza consenso;
- valutare i rischi e la necessità di una DPIA nei trattamenti più invasivi.
Non basta quindi chiedere al fornitore se la piattaforma “misura le aperture”. Occorre capire come, con quali identificativi, per quanto tempo e se i risultati restino aggregati oppure permettano di ricostruire il comportamento di ogni destinatario.
Il Garante ha inserito la verifica sull’applicazione delle Linee guida tra le attività ispettive programmate per il secondo semestre 2026.
La protezione dei dati passa anche da ciò che il destinatario non vede: conoscere il funzionamento degli strumenti è il primo passo per utilizzarli responsabilmente.